Vulnerabilidade afeta configurações específicas do servidor de autorização OAuth; CISA incluiu o problema em catálogo de falhas exploradas.
Ouça esta notícia
A F5 lançou atualizações de segurança para corrigir uma vulnerabilidade crítica no BIG-IP Access Policy Manager (APM), produto usado para controlar o acesso a redes, aplicações, nuvem e APIs. A falha, identificada como CVE-2026-94127, já foi explorada em ataques de execução remota de código, segundo alerta da empresa publicado nesta semana.
O problema atinge instalações do BIG-IP APM configuradas como servidor de autorização OAuth, quando há uma política de acesso do APM e um perfil OAuth em um servidor virtual. A F5 informou que os ambientes que usam o APM apenas como cliente OAuth ou servidor de recursos, sem perfis de servidor de autorização OAuth, não são afetados.
Atualização e sinais de comprometimento
A empresa recomendou a instalação das atualizações de segurança e orientou administradores a revisar seus sistemas caso identifiquem uma combinação de várias falhas de autenticação OAuth, comandos suspeitos e, em seguida, um evento TMM SIGABRT. Esses elementos foram apontados pela F5 como possíveis indicadores de comprometimento.
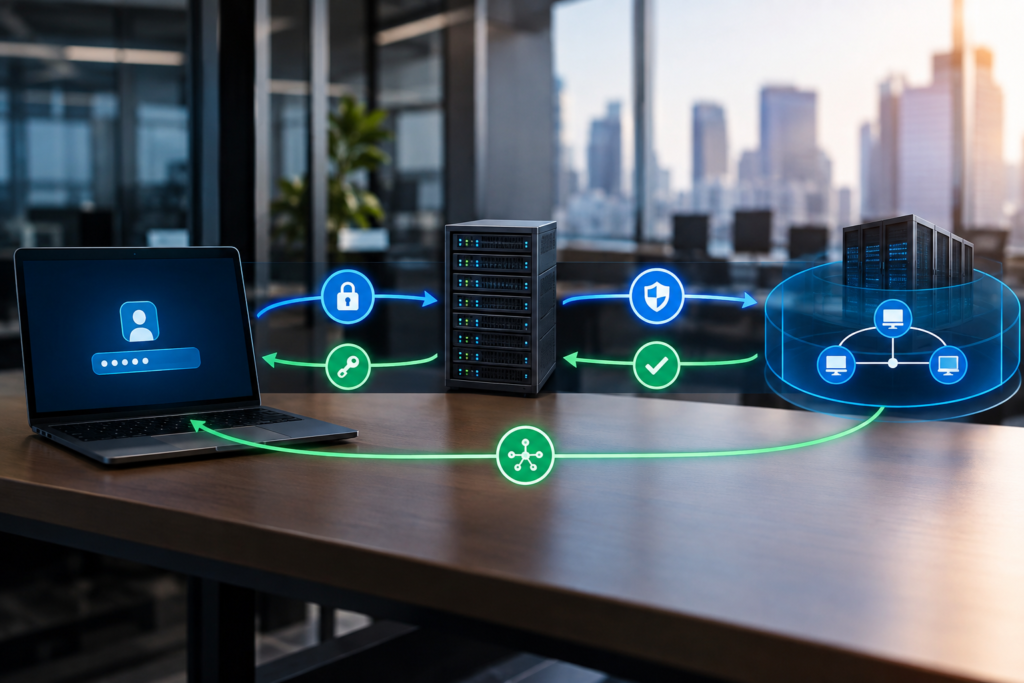
Para clientes que não conseguirem aplicar a correção de imediato, a F5 disponibilizou uma medida temporária: a aplicação de uma iRule, obtida por meio do suporte da companhia, no servidor virtual BIG-IP APM afetado.
Alcance da exposição
A organização sem fins lucrativos Shadowserver monitora mais de 14,7 mil endereços IP com sinais do BIG-IP APM expostos na internet. Não há informação, porém, sobre quantos desses sistemas receberam atualização nem sobre quantos podem ser honeypots, ambientes criados para atrair ou observar ataques.
A Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos, a CISA, incluiu a CVE-2026-94127 em seu catálogo de vulnerabilidades conhecidas por exploração ativa. A agência determinou que órgãos federais americanos protejam suas redes contra a falha até sexta-feira.
Histórico de falhas na F5
Segundo a fonte, grupos criminosos e atores patrocinados por Estados têm explorado vulnerabilidades em produtos da F5 nos últimos anos para invadir redes corporativas, assumir dispositivos, mapear servidores internos, instalar malware destrutivo e obter documentos sensíveis. Em outubro de 2025, a empresa também divulgou que invasores ligados a um Estado violaram seus sistemas em agosto daquele ano e obtiveram código-fonte de segurança do BIG-IP e vulnerabilidades não especificadas.
Desde novembro de 2021, a CISA registrou oito vulnerabilidades da F5 com exploração ativa; quatro delas também foram usadas em ataques de ransomware, de acordo com a fonte.
Próximos passos para administradores
A orientação da F5 para instalações afetadas é aplicar as atualizações de segurança. Quando isso não for possível de forma imediata, a alternativa temporária indicada pela companhia é usar a iRule fornecida pelo suporte e acompanhar os sinais de comprometimento descritos no alerta.
Com informações de bleepingcomputer.com.